← AI-DC 网络漫画EPISODE 58 · 实际发布日期 2026-10-28

출입카드 한 장이면 데이터센터 보안도 끝일까?

通过十个场景,展示业主和技术人员核查现场,并将设备、文件及运行条件联系起来。

定期发布 · 基准日期 2026-10-28

1 剪切。 출입구와 보호구역을 먼저 정의
01 / 10

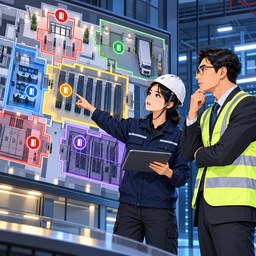
출입구와 보호구역을 먼저 정의

정문, 하역장, 운영구역, 전산실, 전력·냉각실과 랙 구역은 위험과 업무가 다릅니다. 승인된 물리보안계획에서 어느 출입구와 내부 구역을 통제할지 먼저 정하고 공개구역과 보호구역의 경계를 표시합니다.
2 剪切。 신원·직무·기간으로 권한 부여
02 / 10

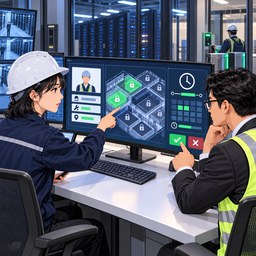
신원·직무·기간으로 권한 부여

카드는 사람의 신원, 직무, 허용 구역과 유효기간에 연결되어야 합니다. 상시 전 구역 권한 대신 업무에 필요한 최소 구역과 시간만 부여하고, 발급 승인자와 권한 근거를 남깁니다.
3 剪切。 입장 전 현재 권한을 확인
03 / 10

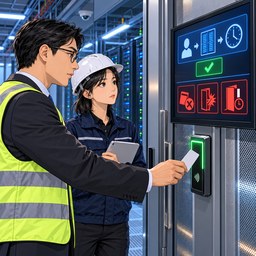
입장 전 현재 권한을 확인

리더기가 카드를 읽었다는 사실만으로 충분하지 않습니다. 출입 시점에 계정이 유효한지, 해당 문과 시간대가 허용되는지 확인하고 거부·강제문열림·장시간 개방 같은 사건도 기록합니다.
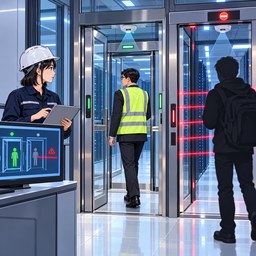
4 剪切。 동반통과 위험을 별도 통제
04 / 10

동반통과 위험을 별도 통제

승인된 사람 뒤를 따라 들어가는 동반통과는 카드 기록만으로 놓칠 수 있습니다. 현장 위험평가에 따라 보안요원 확인, 출입문 센서, 인원계수 또는 인터록 전실 같은 통제를 선택하고 우회 경로도 함께 점검합니다.
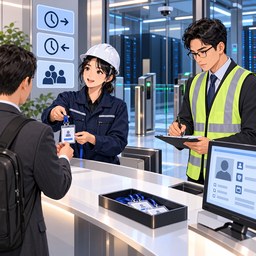
5 剪切。 방문자는 신원·목적·동행자 기록
05 / 10

방문자는 신원·목적·동행자 기록

방문자는 신원, 소속, 방문 목적, 출입시간과 내부 책임자를 확인하고 필요한 경우 동행합니다. 수집 항목과 보유기간은 개인정보 처리기준에 맞게 최소화하고, 반납되지 않은 방문증과 시간 초과 방문을 확인합니다.
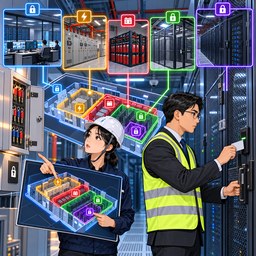
6 剪切。 전산실 안에서도 구역을 세분화
06 / 10

전산실 안에서도 구역을 세분화

건물에 들어왔다고 모든 곳에 들어갈 수 있는 것은 아닙니다. 운영실, 전기실, 배터리실, 고객 케이지와 랙 등은 업무와 위험에 맞춰 권한을 더 세분화하고 열쇠·비밀번호·기계식 잠금장치도 함께 관리합니다.
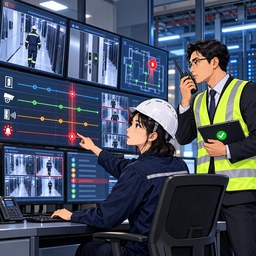
7 剪切。 출입기록·영상·경보를 함께 감시
07 / 10

출입기록·영상·경보를 함께 감시

출입기록은 CCTV, 문 상태, 침입·강제개방 경보와 시간 기준이 맞아야 사건을 재구성할 수 있습니다. 보안관제는 이상 신호를 확인하고 정해진 연락망과 현장 대응절차에 따라 조치 결과까지 기록합니다.
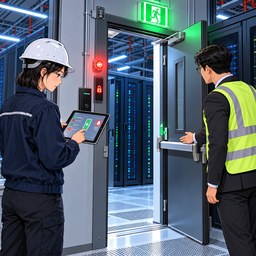
8 剪切。 비상피난 기능은 항상 유지
08 / 10

비상피난 기능은 항상 유지

보안 통제는 승인된 비상피난과 소방·생명안전 기능을 방해해서는 안 됩니다. 평상시 접근통제와 비상 시 안전한 퇴출 조건을 함께 시험하고, 비상개방이나 우회가 남용되지 않도록 상태와 경보를 확인합니다.

9 剪切。 분실·이동·퇴직 즉시 권한 회수
09 / 10

분실·이동·퇴직 즉시 권한 회수

카드 분실, 직무변경, 협력사 계약종료와 퇴직이 발생하면 권한을 즉시 정지하거나 조정합니다. 카드·열쇠·방문증을 정기적으로 재고조사하고 분실이나 훼손 시 관련 문과 자격증명을 함께 점검합니다.
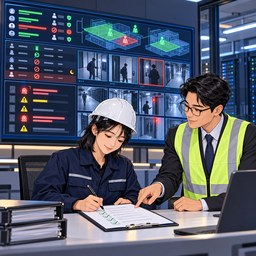
10 剪切。 예외와 이상기록까지 정기 대조
10 / 10

예외와 이상기록까지 정기 대조

정기 검토에서는 유효한 사람과 권한 목록, 실제 출입기록, 영상·경보와 승인된 예외를 대조합니다. 미사용 권한, 비정상 시간대, 반복 거부, 미종결 경보를 찾아 조치하고 검토자·결과·완료일을 남깁니다.

实务核查顺序

예외와 이상기록까지 정기 대조

이 회차는 출입카드 자체보다 권한의 전 수명주기와 물리적 검증에 집중합니다. 사실: NIST SP 800-53 Rev. 5의 PE-3는 지정 출입구에서 물리적 접근권한을 집행하고, 방문자 동행·감시와 열쇠·카드 같은 접근장치의 보안·재고관리를 다룹니다. PE-3(8)은 조직이 정한 위치에서 동반통과를 줄이는 접근통제 전실을 선택할 수 있게 하며, PE-6과 PE-8은 물리적 접근 감시와 방문기록의 유지·검토·이상보고를 다룹니다. ENISA의 NIS2 구현 지침은 데이터센터 서비스 제공자를 범위에 포함하고 물리적 접근통제 정책의 문서화·시행을 안내합니다. 현장 적용: 사람·직무·구역·시간을 연결해 최소권한을 부여하고 출입기록, 영상, 문 상태와 경보를 대조하며 분실·이동·퇴직 시 즉시 회수합니다.

本集核查顺序: 신원·직무·기간으로 권한 부여 → 입장 전 현재 권한을 확인 → 동반통과 위험을 별도 통제 → 방문자는 신원·목적·동행자 기록 → 전산실 안에서도 구역을 세분화 → 출입기록·영상·경보를 함께 감시 → 비상피난 기능은 항상 유지 → 분실·이동·퇴직 즉시 권한 회수.

그림은 설명용 가상 장면이며 특정 데이터센터의 보안구성이나 출입절차가 아닙니다. NIST와 ENISA 자료는 물리보안 통제를 설명하기 위한 국제 참고자료이며 국내 데이터센터에 그대로 적용되는 의무기준으로 제시하지 않습니다. 실제 출입권한, 영상·방문기록, 인터록 전실, 비상개방과 보유기간은 승인된 물리보안계획, 국내 개인정보·소방 관계 법령, 건축·피난설계와 회사 절차에 따라 자격 있는 담당자가 정하고 시험해야 합니다.

继续分析我的项目用地 →

相关参考资料

这些是通用设计及运行参考资料。韩国境内的许可、主管机构回复和具体现场的设计审查均须分别核实。

NIST · SP 800-53 Rev. 5, PE-3 Physical Access Control ↗NIST · Electronic Physical Access Control Systems Overlay ↗NIST · SP 800-53 Rev. 5, PE-6 and PE-8 ↗ENISA · Supporting NIS2 implementation through actionable guidance ↗

AI-DC KOREA MEMBER

登录

登录后继续查看当前页面。

G Google 登录K Kakao 登录

请选择注册时使用的Google或Kakao账户。

开始咨询 · 选择渠道